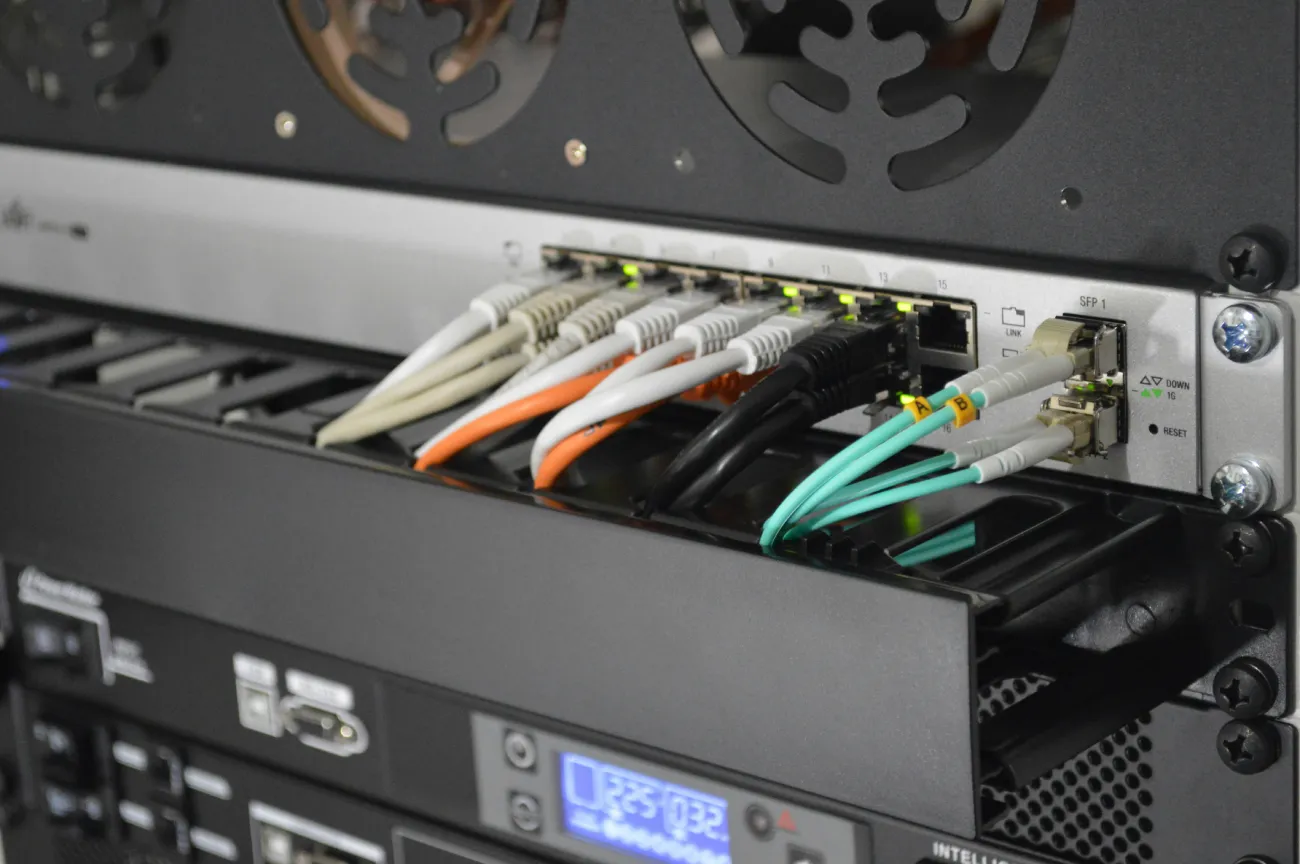

Хаковани веб-сајт значи губитак посетилаца, враћање претплате на Google-у и често губитак података. Безбедност хостинга је вишеслојна — ниједан алат није довољан сам по себи. Ево како је ваш сајт хостован код нас заштићен и шта можете да урадите поводом тога.
Слој 1: Imunify360 — заштита од напада и злонамерног софтвера
Имунифај360 је безбедносни систем посебно дизајниран за веб сервере. Блокира покушаје грубе силе уноса лозинке, проналази злонамерни код у датотекама и има заштитни зид веб апликација (WAF) који зауставља најчешће нападе на WordPress, Joomla и друге системе.
Слој 2: Заштитни зид ConfigServer-а
Заштитни зид ConfigServer-а (CSF) контролише мрежни саобраћај ка серверу — дозвољава само неопходне услуге и аутоматски блокира ИП адресе које показују сумњиво понашање.
Слој 3: ClamAV антивирус
ClamAV скенира датотеке и прилоге е-поште у потрази за познатим вирусима и злонамерним датотекама. Скенирање можете покренути и сами из cPanel-а.
Слој 4: Изолација CloudLinux-а
Са КлаудЛинукс Сваки хостинг налог је изолован од осталих. Чак и ако је неки други сајт на серверу угрожен, нападач не може приступити вашим датотекама.
Слој 5: Праћење
Константно пратимо перформансе и статус сервера путем Мунин, тако да се проблеми могу приметити пре него што их осетите.
JetBackup: аутоматске резервне копије
Чак и уз најбољу заштиту, дешавају се грешке — погрешно обрисана датотека, неуспешно ажурирање додатка. Зато ЏетБекап аутоматски прави резервне копије датотека, база података и имејлова.
Како сами вратити резервну копију
- Пријавите се на cPanel.
- Отворено ЏетБекап.
- Изаберите шта враћате: цео налог, датотеке, базе података или имејлове.
- Изаберите датум резервне копије и кликните Врати.
Шта можеш да урадиш?
- Редовно ажурирајте WordPress, своју тему и додатке.
- Обришите неактивне додатке и теме.
- Користите јаке, различите лозинке и двофакторску пријаву за администратора.
- Не користите „нулиране“ (пиратске) теме и додатке — они често садрже скривени злонамерни софтвер.
- Пре него што направите веће измене, направите ручну резервну копију.
Безбедна е-пошта
Послате поруке пролазе Канали поште, који филтрира спам и побољшава испоруку, тако да ваше поруке стижу у пријемно сандуче, а не у спам. Више о свим технологијама на сајту Инфраструктура.
